Task API — API REST com Node.js e TypeScript


Sobre o projeto
Tecnologias utilizadas
- Docker
- Fastify
- JWT
- Node.js
- PostgreSQL
- Prisma
- Typescript
Desafios técnicos
Arquitetura, segurança e consistência
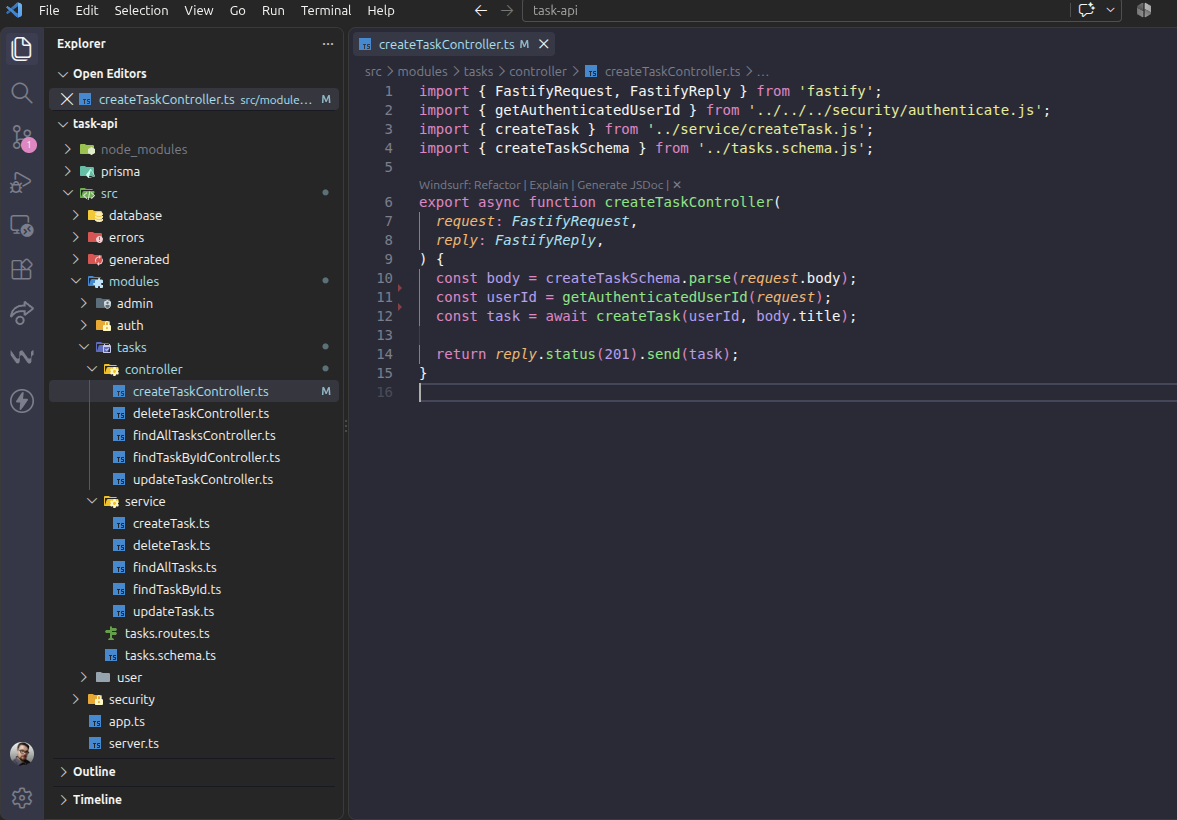
A estruturação da aplicação exigiu uma separação clara entre rotas, controllers, services e persistência, mantendo as regras de negócio organizadas e independentes da camada HTTP.
A autenticação trouxe desafios relacionados ao ciclo de vida dos tokens, enquanto o isolamento de dados e o RBAC exigiram regras específicas para proteger recursos e operações administrativas.
Por fim, a integração entre Jest, TypeScript e Prisma exigiu uma estratégia de testes com mocks, complementada por testes manuais dos principais fluxos da API.
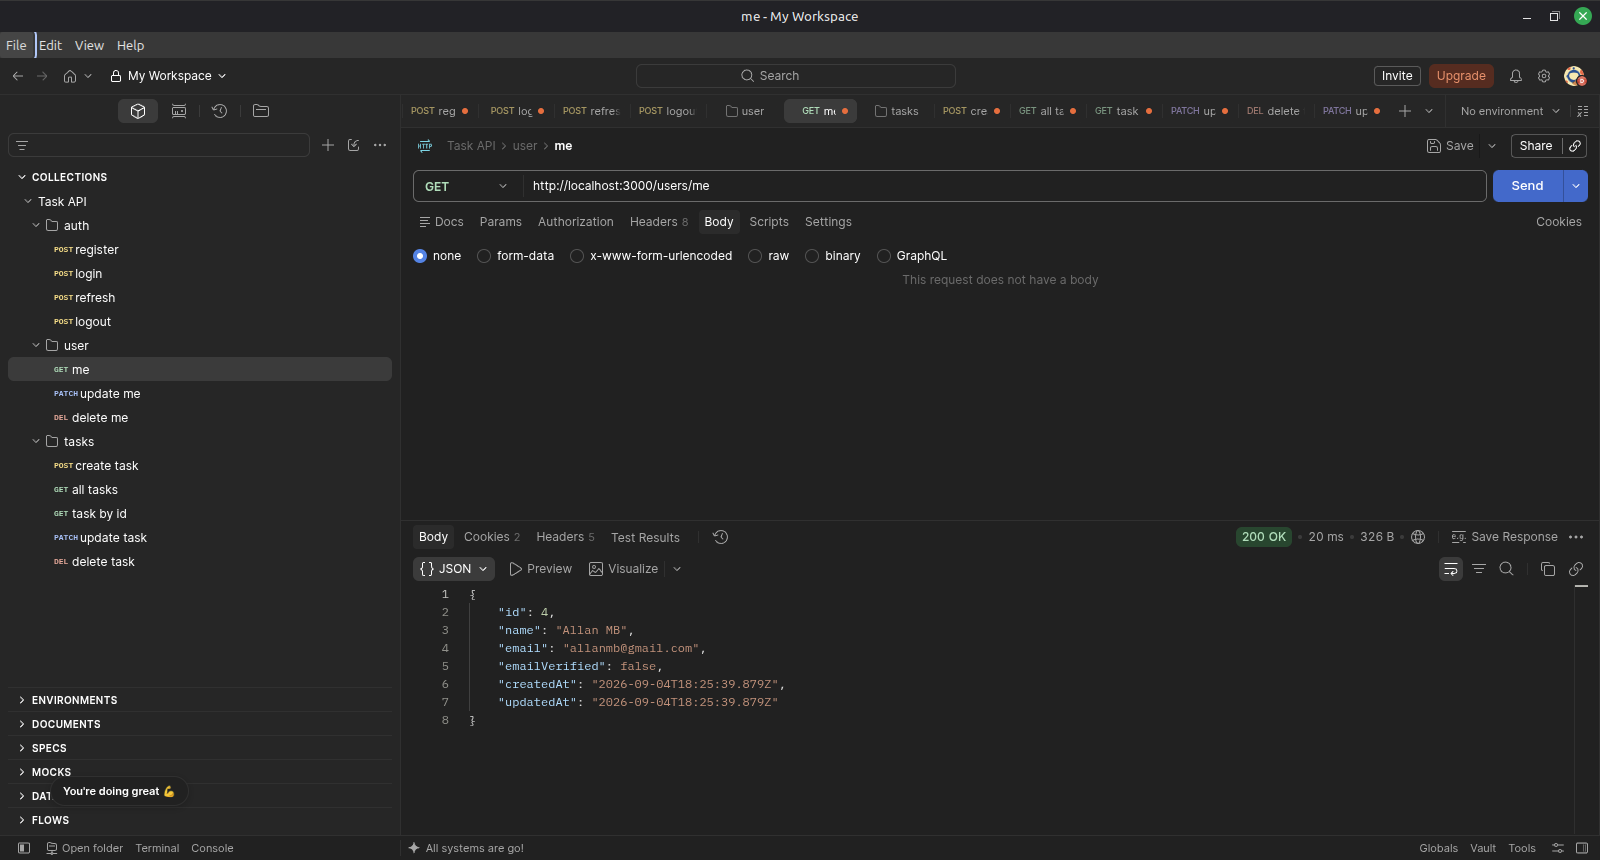
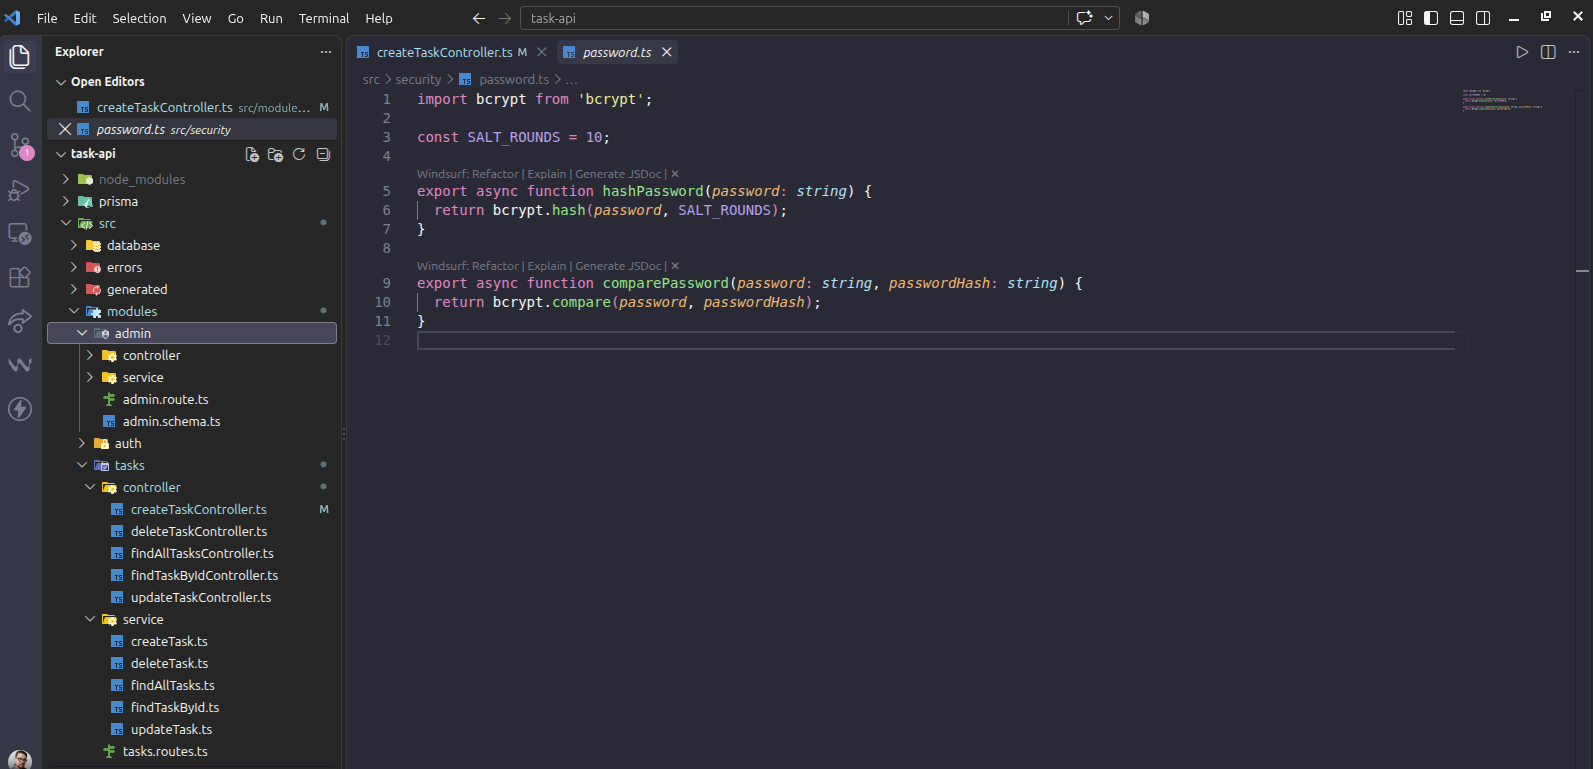
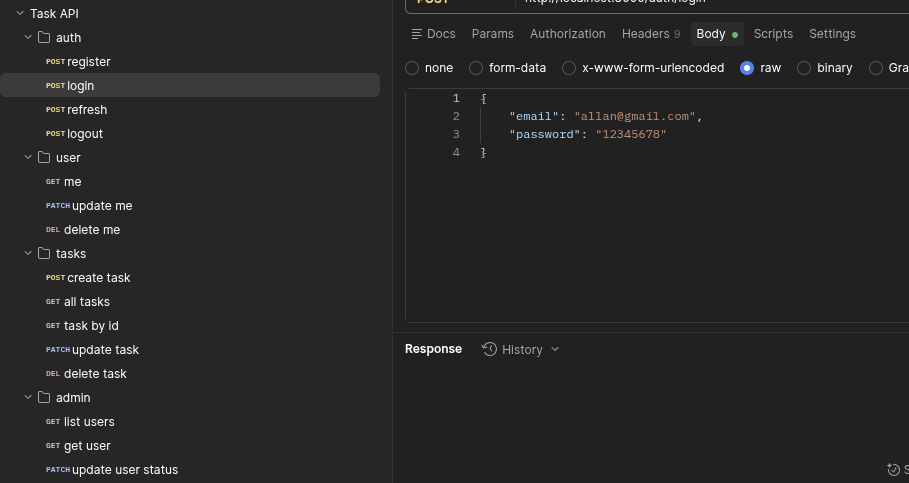
Algumas imagens do projeto
Aprendizados
O projeto permitiu colocar em prática conceitos de construção de APIs REST, arquitetura em camadas, separação de responsabilidades, organização modular e aplicação de regras de negócio.
Durante o desenvolvimento, pude trabalhar de forma mais aprofundada com autenticação e autorização, incluindo JWT, access e refresh tokens, hashing, cookies HttpOnly, RBAC e isolamento de dados.
A implementação dos testes e o uso de Prisma, PostgreSQL, migrations, relacionamentos e Docker também contribuíram para ampliar a experiência prática com diferentes aspectos do desenvolvimento backend.
Código fonte do projeto
Confira o código-fonte completo da Task API no GitHub, incluindo a implementação da API, arquitetura do projeto, autenticação, autorização, testes automatizados e instruções para execução local.